Comece uma tarefa longa, feche o notebook e volte a se conectar na mesma sessão de onde você estiver depois.
*ICMS não incluído.
INCLUÍDO EM CADA PLANO
O OpenCode é um agente de programação open source que funciona a partir de um terminal, de um app de desktop, de uma extensão do editor ou de um navegador. É agnóstico em relação ao modelo por projeto, então o mesmo agente roda contra a Anthropic, a OpenAI, o Google ou um modelo local que você mesmo serve, com mais de 75 provedores suportados. Skills, subagentes, integração com o language server e links de sessão compartilháveis vêm junto, e um arquivo AGENTS.md ensina a ele as suas convenções. O projeto tem licença MIT e é mantido pela Anomaly, o grupo que saiu do SST.
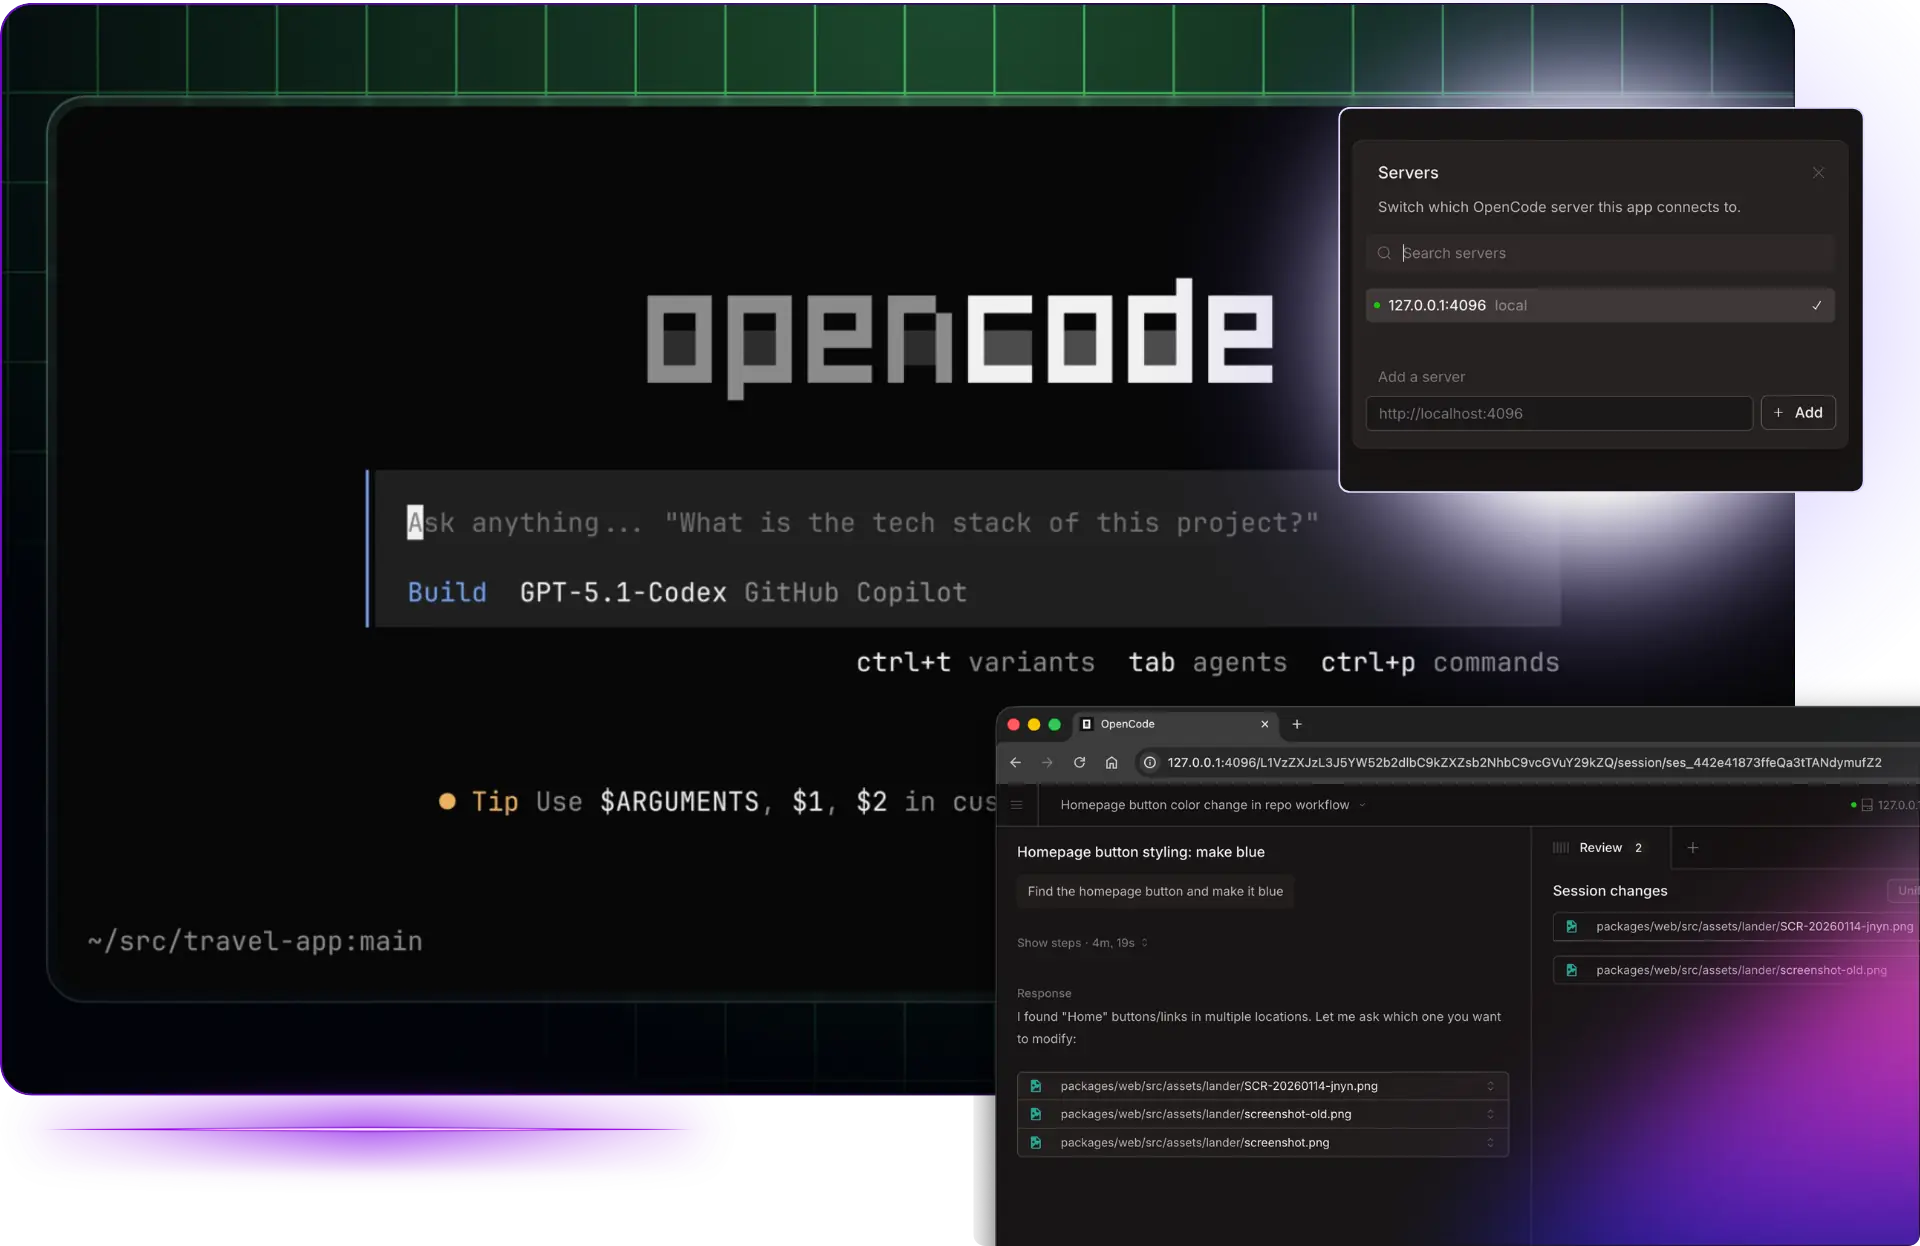
O motivo de um servidor cair bem para ele é a arquitetura. Rodar 'opencode serve' sobe uma instância headless com uma API HTTP, e só depois um terminal ou um navegador se conecta a essa instância. O seu notebook vira uma janela em vez da máquina que faz o trabalho. Feche a tampa e a tarefa segue, depois se conecte de outro lugar e a sessão está exatamente onde você deixou. Scripts ainda podem disparar um prompt para a mesma instância pela API sem ninguém sentado ali.
Uma instância headless na porta 4096, com um terminal ou um navegador se conectando.
Aponte para a Anthropic, a OpenAI, o Google ou um endpoint Ollama seu.
Divida um trabalho entre agentes e ensine a ele as suas convenções no AGENTS.md.
Comece um refactor, feche a tampa e vá a algum lugar. O agente está no servidor, então o trabalho continua sem você. Se conecte de novo mais tarde por um terminal ou navegador e a sessão pega no meio do raciocínio em vez de começar de novo.
Um agente de programação tem um shell, e dar um a ele na sua própria estação de trabalho significa confiar a ele os seus dotfiles e as suas chaves SSH. Um VPS separado transforma uma instrução ruim numa reversão. Tire um snapshot antes de uma tarefa grande e o pior resultado são alguns minutos perdidos.
A neutralidade de provedor só serve se você tiver onde colocar o modelo. Uma instância Ollama na rede privada dá ao OpenCode um endpoint local, e um GPU VPS deixa esse endpoint rápido o bastante para programar em cima dele. Os prompts e o código-fonte ficam os dois num hardware que você aluga.
Os dois são agentes de terminal e os dois estão na nossa biblioteca de um clique. O Claude Code é o da própria Anthropic e a escolha óbvia se a sua conta já estiver lá. O OpenCode tem licença MIT e aceita qualquer provedor que você entregar, o que serve para quem compara preços de modelos ou roda algo localmente. Muitos desenvolvedores mantêm os dois instalados e trocam conforme a tarefa.
Quando o agente, o repositório e a aplicação em execução dividem uma máquina, uma mudança é escrita e testada no mesmo lugar. Nada para sincronizar e nenhuma espera por um pipeline de deploy para ver se a correção funcionou. Um Docker VPS combina bem aqui, já que a maioria dos projetos quer containers embaixo de qualquer jeito.
O servidor headless expõe uma especificação OpenAPI, então um cron job ou um webhook consegue mandar um prompt e ler o resultado de volta. As atualizações noturnas de dependências e as migrações repetitivas deixam de precisar de alguém sentado assistindo elas acontecerem.
Implante qualquer template e especialistas certificados cobrem tudo no nível do servidor, 24/7 e em vários idiomas. Está incluído em cada plano, aperfeiçoado ao longo de 17 anos gerindo infraestrutura.
Um agente que não consegue instalar um pacote nem subir um container é um agente pedindo que você faça metade do trabalho dele. KVM com root de verdade deixa ele montar o projeto direito, em vez de voltar dizendo que não tem permissão.
A autonomia é o ponto de um agente e também é o risco. Tire um snapshot antes de uma execução longa sem supervisão e um erro destrutivo custa uma reversão em vez de uma tarde. Para tudo depois disso, os backups rodam agendados.
O servidor headless escuta na porta 4096 e se liga ao localhost até você dizer o contrário. E se você abrir mesmo, o projeto pede que defina uma senha de servidor primeiro. As regras de firewall ficam no painel da LumaDock e não na máquina, então você pode restringir essa porta aos seus próprios endereços e saber que ela continuou restrita.
O OpenCode em si é leve. A memória vai para o projeto que ele compila, para os containers que ele sobe e para a suíte de testes que ele roda. Comece pequeno e aumente ao vivo quando uma build começar a usar swap, o que custa alguns minutos em vez de uma migração.

Bom preço pelo que entrega
2025-12-29"Uso os serviços deles há um tempo e tem sido ótimo. O desempenho é bom e confiável, e o preço torna tudo ainda melhor. Tudo funciona de forma tranquila, e eles são muito ágeis quando você precisa de alguma coisa."
Time e empresa incríveis
2025-03-01"Time e empresa incríveis. Conforme vão expandindo a disponibilidade dos serviços para outras regiões do mundo, continuam elevando o nível de excelência e eficiência."
A configuração foi rápida e o...
2025-09-01"A configuração foi rápida e o VPS vem rodando tranquilo desde então. O suporte respondeu minhas dúvidas sem complicar as coisas, e sinceramente gostei disso."
A LumaDock oferece hospedagem VPS, GPU e servidores dedicados rápida e acessível para desenvolvedores, empresas e gamers, com armazenamento NVMe e AMD EPYC.
LumaDock® é uma marca registrada da LumaDock LTD, sediada em Londres W1S 1HN, Reino Unido, e registrada na Inglaterra e no País de Gales sob o número de empresa 15844051.