Pornește o sarcină lungă, închide laptopul și reconectează-te la aceeași sesiune de oriunde te-ai afla data viitoare.
*TVA exclus.
INCLUS ÎN FIECARE PLAN
OpenCode este un agent de programare open source care funcționează din terminal, dintr-o aplicație desktop, dintr-o extensie de editor sau din browser. Prin construcție e agnostic față de model, așa că același agent rulează cu Anthropic, OpenAI, Google sau cu un model local pe care îl servești tu, cu peste 75 de furnizori suportați. Skillurile, subagenții, integrarea cu language serverul și linkurile de sesiune care se pot partaja vin toate la pachet, iar un fișier AGENTS.md îl învață convențiile tale. Proiectul este licențiat MIT și e întreținut de Anomaly, grupul crescut din SST.
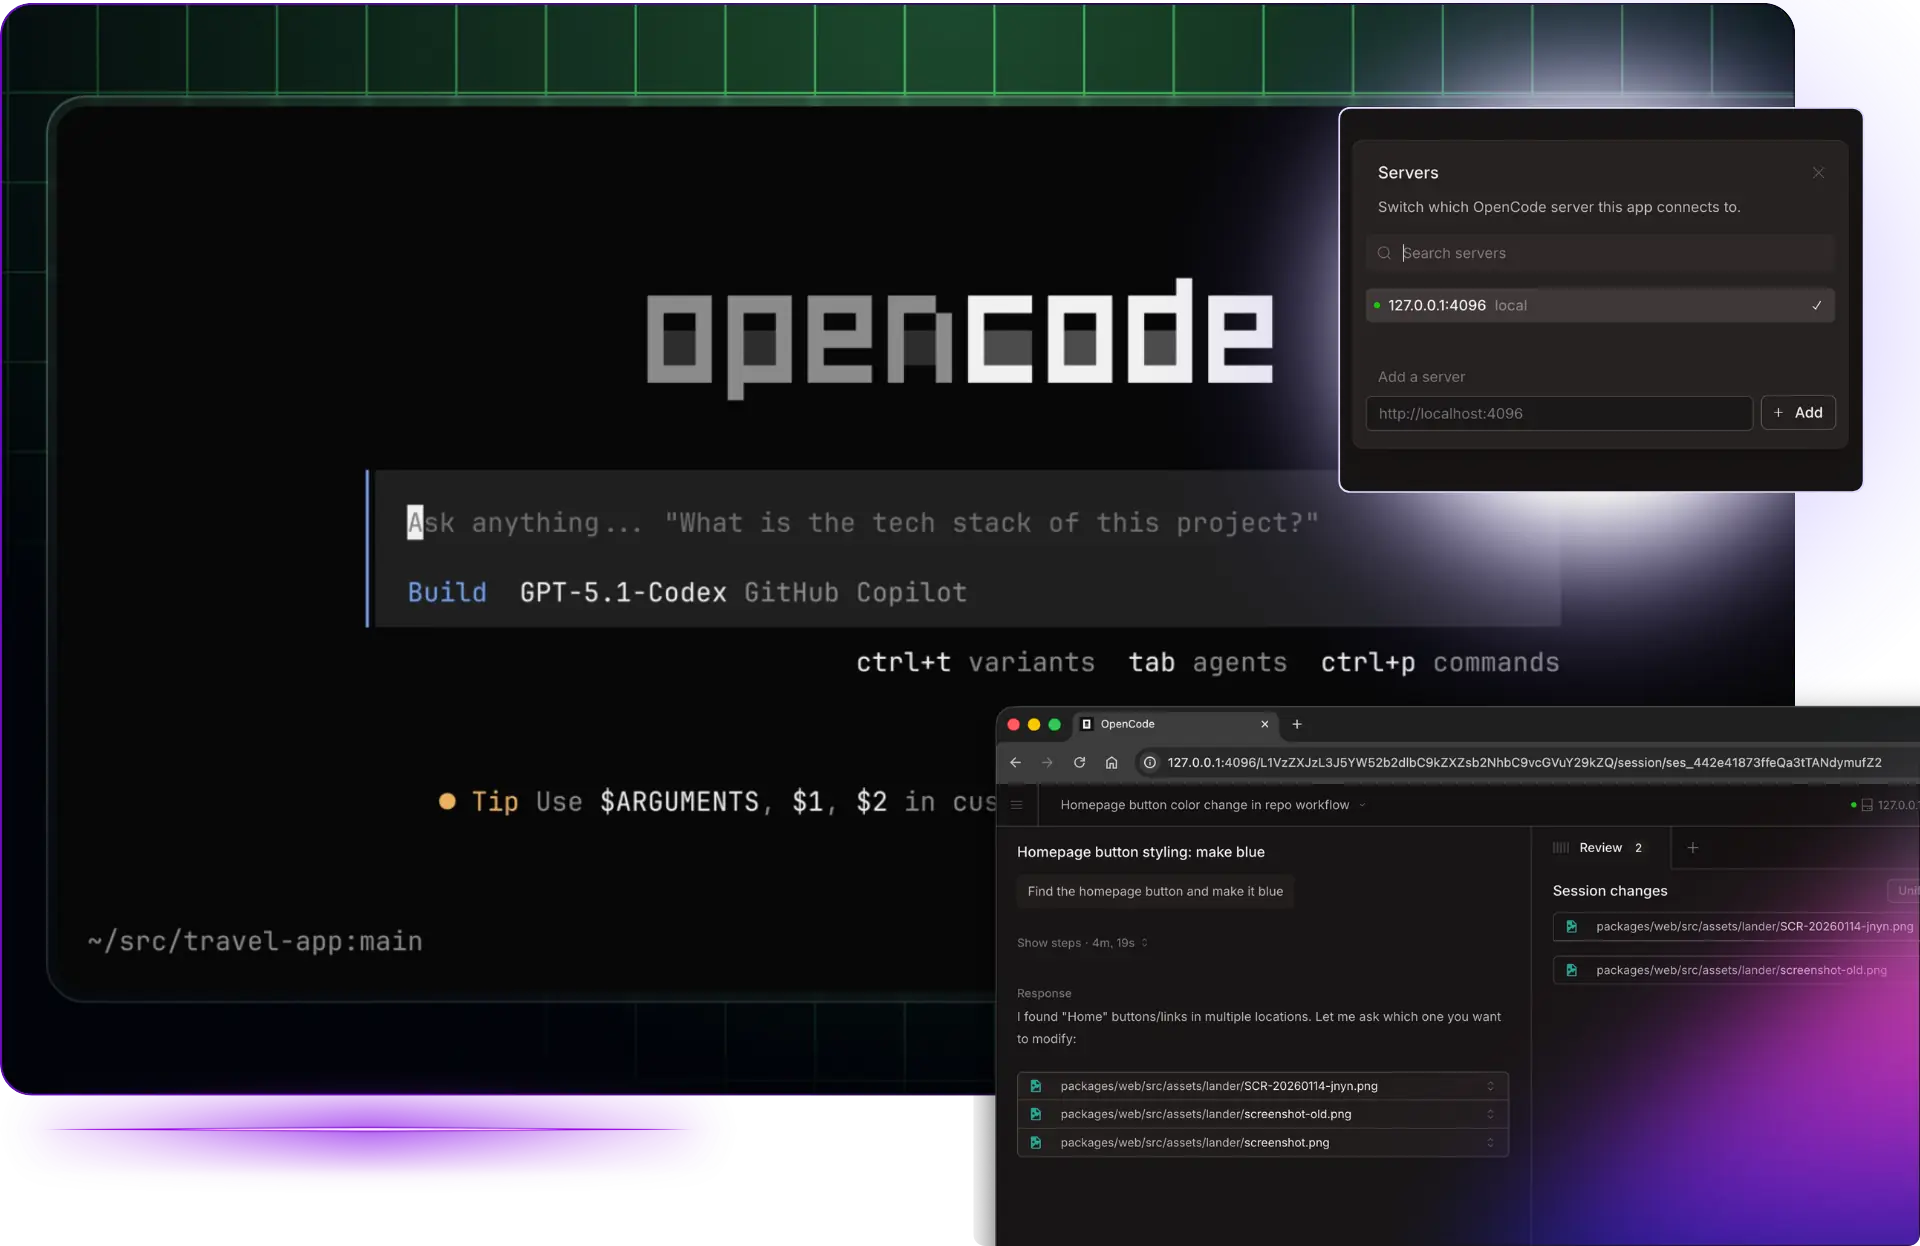
Motivul pentru care i se potrivește un server este arhitectura. Rularea 'opencode serve' pornește o instanță headless cu un API HTTP, iar un terminal sau un browser se atașează abia după aceea la acea instanță. Laptopul tău devine o fereastră, nu mașina care face treaba. Închizi capacul și sarcina merge mai departe, apoi te reconectezi din altă parte și sesiunea e exact acolo unde ai lăsat-o. Iar scripturile pot trimite un prompt aceleiași instanțe prin API fără să stea cineva în fața ecranului.
O instanță headless pe portul 4096, la care se conectează un terminal sau un browser.
Îndreaptă-l spre Anthropic, OpenAI, Google sau spre propriul tău endpoint Ollama.
Împarte o treabă între mai mulți agenți și învață-l convențiile tale în AGENTS.md.
Pornește un refactor, închide capacul și du-te undeva. Agentul e pe server, așa că treaba continuă fără tine. Reconectează-te mai târziu dintr-un terminal sau dintr-un browser, iar sesiunea reia firul din mijlocul gândului în loc să o ia de la capăt.
Un agent de programare are un shell, iar să i-l dai pe propria ta stație de lucru înseamnă să îi încredințezi dotfileurile și cheile SSH. Un VPS separat transformă o instrucțiune proastă într-o revenire. Fă un snapshot înainte de o sarcină mare și cel mai rău rezultat sunt câteva minute pierdute.
Neutralitatea față de furnizor e utilă doar dacă ai unde să pui modelul. O instanță Ollama în rețeaua privată îi dă lui OpenCode un endpoint local, iar un GPU VPS face acel endpoint suficient de rapid cât să programezi cu el. Prompturile și codul sursă rămân amândouă pe hardware pe care îl închiriezi tu.
Amândoi sunt agenți de terminal și amândoi sunt în biblioteca noastră dintr-un click. Claude Code e chiar al Anthropic și alegerea evidentă dacă ai deja contul acolo. OpenCode e licențiat MIT și acceptă orice furnizor îi dai, ceea ce prinde bine oricui compară prețuri de modele sau rulează ceva local. O mulțime de dezvoltatori îi țin pe amândoi instalați și comută în funcție de sarcină.
Când agentul, repository-ul și aplicația care rulează împart aceeași mașină, o modificare se scrie și se testează în același loc. Nu ai ce sincroniza și nu aștepți o pipeline de deploy ca să vezi dacă a mers reparația. Un Docker VPS se potrivește bine aici, fiindcă oricum majoritatea proiectelor vor containere dedesubt.
Serverul headless expune o specificație OpenAPI, așa că un job cron sau un webhook poate trimite un prompt și citi rezultatul înapoi. Actualizările nocturne de dependințe și migrările repetitive încetează astfel să mai aibă nevoie de cineva care stă și se uită cum se întâmplă.
Implementează orice șablon, iar specialiști certificați acoperă totul la nivel de server, 24/7 și în mai multe limbi. Este inclus în fiecare plan, șlefuit în 17 ani de administrare a infrastructurii.
Un agent care nu poate instala un pachet sau porni un container e un agent care îți cere ție să faci jumătate din treaba lui. KVM cu root adevărat îl lasă să pregătească proiectul cum trebuie, în loc să îți raporteze că nu are permisiuni.
Autonomia e rostul unui agent și tot ea e riscul. Fă un snapshot înainte de o rulare lungă nesupravegheată, iar o greșeală distructivă te costă o revenire, nu o după-amiază. Pentru tot ce vine după, backupurile rulează programat.
Serverul headless ascultă pe portul 4096 și se leagă de localhost până când îi spui altceva. Iar dacă totuși îl deschizi, proiectul îți cere mai întâi să setezi o parolă de server. Regulile de firewall stau în panoul LumaDock, nu pe mașină, așa că poți restricționa portul ăla la propriile tale adrese și poți ști că a rămas restricționat.
OpenCode în sine e ușor. Memoria se duce în proiectul pe care îl compilează, în containerele pe care le pornește și în suita de teste pe care o rulează. Începe mic, apoi mărește din mers atunci când un build începe să intre în swap, ceea ce costă câteva minute, nu o migrare.

Preț bun pentru ce primești
2025-12-29"Le folosesc serviciile de ceva vreme și am fost foarte mulțumit. Performanța e bună și de încredere, iar prețul face totul și mai atractiv. Toate merg lin și răspund rapid când ai nevoie de ceva."
Echipă și companie extraordinare
2025-03-01"Echipă și companie extraordinare. Pe măsură ce extind disponibilitatea serviciilor în alte regiuni ale lumii, cresc și mai mult în calitate și eficiență."
Setarea a fost rapidă și...
2025-09-01"Setarea a fost rapidă, iar VPS-ul merge fără probleme de atunci. Echipa de suport mi-a răspuns la întrebări fără să complice lucrurile, iar sincer mi-a plăcut asta."
LumaDock oferă găzduire VPS, GPU și servere dedicate rapidă și accesibilă pentru dezvoltatori, companii și gameri, bazată pe stocare NVMe și AMD EPYC.
LumaDock® este o marcă înregistrată a LumaDock LTD, cu sediul în Londra W1S 1HN, Regatul Unit, și înregistrată în Anglia și Țara Galilor sub numărul de companie 15844051.